Formation Parcours Consultant Cybersécurité
Le parcours pour transformer les exigences de conformité en décisions cyber concrètes, avant comme pendant un incident.
- Référence formation :
- MOD_20261944
- Durée :
- 147 heures
- Satisfaction :
- Prix :
- 12850 € HT
Présentation de la formation
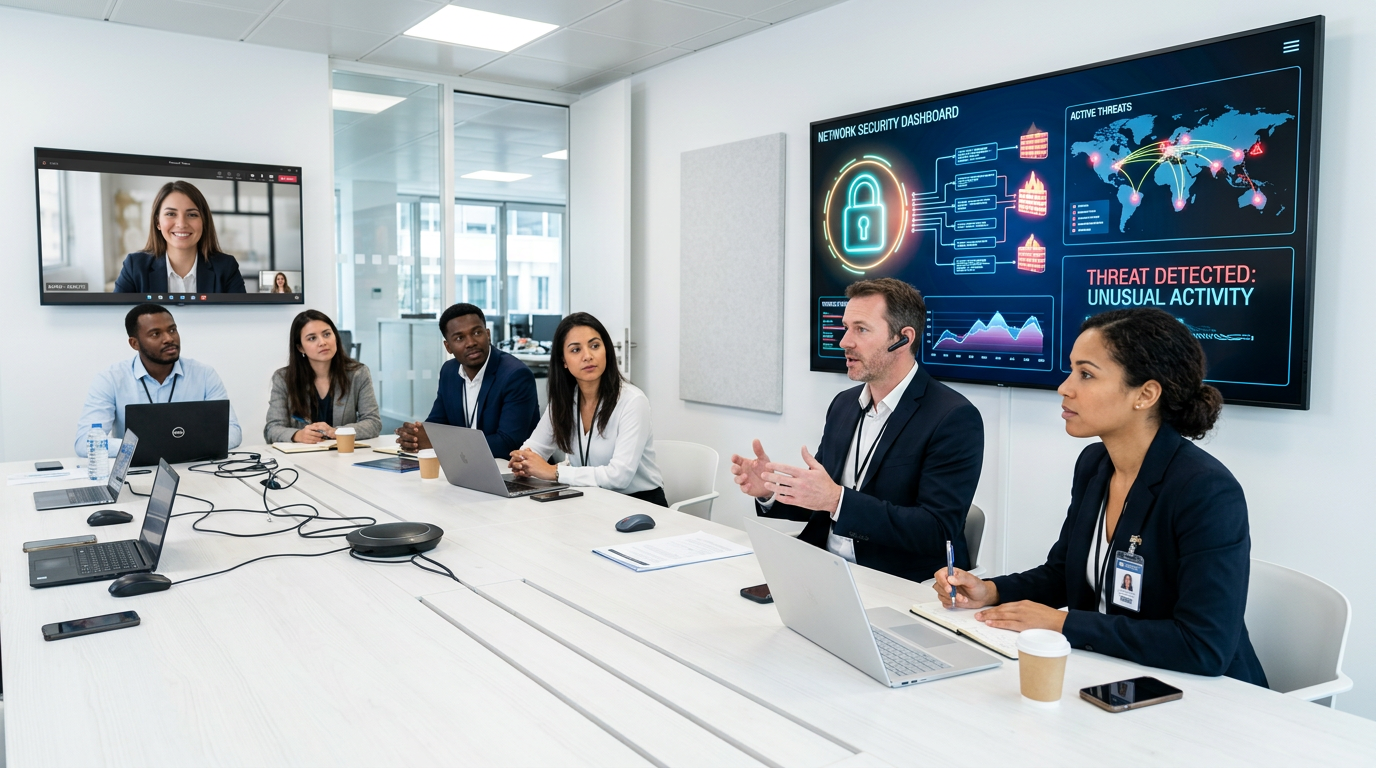
Le parcours Consultant Cybersécurité permet d’acquérir progressivement les compétences nécessaires pour identifier les risques de sécurité, protéger les systèmes et les données, accompagner la mise en conformité et contribuer à la gestion des incidents de cybersécurité.
Il associe les fondamentaux techniques de la sécurité des systèmes, réseaux, données et applications aux dimensions de gouvernance et de conformité : ISO 27001, gestion des risques avec ISO 27005 et EBIOS, RGPD et pilotage des plans d’action. Le parcours aborde également la réponse aux incidents, la sensibilisation des utilisateurs et l’investigation numérique.
Objectifs pédagogiques
À l’issue du parcours, les participants seront capables de :
- Comprendre les principales menaces, vulnérabilités et enjeux de la cybersécurité
- Appliquer les principes d’ISO 27001 et conduire une démarche d’analyse et de traitement des risques
- Identifier et mettre en œuvre les mesures de protection des systèmes, réseaux et données
- Intégrer les exigences de protection des données personnelles et de conformité RGPD
- Identifier les vulnérabilités des applications web et contribuer à leur sécurisation
- Organiser et mettre en œuvre une réponse structurée aux incidents de sécurité
- Construire, prioriser et piloter un plan d’action de cybersécurité et contribuer à l’amélioration continue
- Appliquer les principes et techniques de l’investigation numérique à l’analyse d’un incident
Public visé
- Professionnels en reconversion disposant d’un premier socle informatique et souhaitant évoluer vers les métiers de la cybersécurité
- Professionnels de l’informatique souhaitant évoluer vers la cybersécurité
- Techniciens, administrateurs systèmes et réseaux ou profils IT souhaitant élargir leurs compétences
- Chefs de projet IT souhaitant acquérir une compétence en sécurité des systèmes d’information
- Consultants souhaitant se spécialiser en cybersécurité
Prérequis
- Disposer d’une culture générale en informatique
- Posséder des connaissances de base sur les systèmes, les réseaux et les environnements informatiques
- Être à l’aise avec l’utilisation d’un environnement informatique
- Aucune expertise préalable en cybersécurité ou dans les normes ISO n’est requise
- Des notions sur les systèmes Windows/Linux et les architectures web sont recommandées pour les séquences les plus techniques
Module 1 – Introduction à la cybersécurité
Durée : 1 jour
- Principaux enjeux, menaces et vulnérabilités en cybersécurité.
- Principes fondamentaux de protection des systèmes et des données.
- Premières notions de gestion des risques et des incidents.
- Bonnes pratiques, sensibilisation et cadre réglementaire.
Module 2 – Fondements de la norme ISO 27001
Durée : 1 jour
- Principes, structure et principales exigences d’ISO 27001.
- Rôle et fonctionnement d’un Système de Management de la Sécurité de l’Information (SMSI).
- Évaluation et traitement des risques.
- Principes de mise en conformité, d’audit et d’amélioration continue.
Module 3 – Gestion des risques et conformité avec ISO 27005 et EBIOS
Durée : 2 jours
- Principes et processus de gestion des risques de sécurité.
- Identification, analyse et évaluation des risques avec ISO 27005.
- Mise en œuvre de la méthode EBIOS et analyse des scénarios de menace.
- Traitement des risques et intégration dans un SMSI.
Module 4 – Fondamentaux de la sécurité des systèmes et des réseaux
Durée : 2 jours
- Menaces et vulnérabilités des systèmes et infrastructures.
- Sécurisation des systèmes Windows/Linux et gestion des accès.
- Sécurité réseau, segmentation, protocoles sécurisés et pare-feu.
- Surveillance, analyse des traces et réaction aux incidents.
Module 5 – Big Data : Sécurité des données
Durée : 2 jours
- Risques et vulnérabilités spécifiques aux environnements Big Data.
- Protection des données : chiffrement, authentification et contrôle d’accès.
- Sécurisation des infrastructures et surveillance des environnements.
- Conformité, gouvernance et élaboration d’un plan de sécurisation.
Module 6 – Protection des données personnelles – RGPD
Durée : 1 jour
- Principes fondamentaux du RGPD et identification des données personnelles.
- Droits des personnes et obligations des organisations.
- Mesures techniques et organisationnelles de protection.
- Gestion des violations de données et notification.
Module 7 – OWASP : Sécurité des applications web
Durée : 3 jours
- Principales vulnérabilités des applications web selon l’OWASP.
- Identification, analyse et correction des failles de sécurité.
- Tests de sécurité et utilisation des outils OWASP.
- Développement sécurisé et intégration de la sécurité dans une démarche DevSecOps.
Module 8 – Gestion des incidents
Durée : 3 jours
- Identification, classification et priorisation des incidents.
- Organisation et processus de réponse aux incidents.
- Détection, analyse, confinement, éradication et restauration.
- Communication, reporting, RETEX et amélioration continue.
Module 9 – Pilotage d’un plan d’action de cybersécurité
Durée : 2 jours
- Identification des risques et définition des actions de sécurité.
- Priorisation, planification et affectation des responsabilités.
- Mise en place d’indicateurs et tableaux de bord de suivi.
- Pilotage, reporting et amélioration continue du plan d’action.
Module 10 – Sensibilisation des équipes et amélioration continue
Durée : 1 jour
- Risques liés aux comportements et bonnes pratiques quotidiennes.
- Prévention du phishing et protection des informations.
- Conception et animation d’actions de sensibilisation.
- Mesure de leur efficacité et amélioration continue de la culture sécurité.
Module 11 – Analyse Forensic : Investigation numérique
Durée : 3 jours
- Principes et méthodologie de l’investigation numérique.
- Collecte et préservation des preuves et respect de la chaîne de conservation.
- Analyse des systèmes compromis, fichiers, journaux et traces d’attaque.
- Utilisation d’outils forensic, restitution des résultats et rédaction du rapport d’investigation.
Dernière mise à jour le 5 novembre 2026
Cette session n’a pas de date programmée, veuillez nous contacter pour en planifier une.
Modalités pratiques et pédagogiques
Docaposte Institute propose plusieurs dispositifs pédagogiques adaptés aux apprenants :
- Formation en présentiel
- En groupe (inter-entreprises ou intra-entreprise)
- En individuel (monitorat)
- En journée ou en cours du soir (sur demande spécifique)
- Formation en distanciel
- Distanciel synchrone
- Distanciel asynchrone
- Alternance d’apports théoriques et de mises en pratique contextualisées.
- Progression pédagogique structurée, de la compréhension à la mise en œuvre opérationnelle.
- Pédagogie immersive favorisant une mise en application immédiate des compétences.
- Formation interactive et participative s’appuyant sur des ateliers pratiques, études de cas et échanges collectifs (+ 60 % du temps de formation.)
- Séquences pédagogiques rythmées et évaluations formatives régulières pour renforcer l’ancrage des apprentissages.
- Supports de cours, ressources documentaires et références mis à disposition par le formateur
En amont de la formation :
- Recueil des besoins des apprenants afin de disposer des informations essentielles au bon déroulé de la formation (profil, niveau, attentes particulières…).
- Auto-positionnement des apprenants afin de mesurer le niveau de départ.
Tout au long de la formation :
- Évaluation continue des acquis avec des questions orales, des exercices, des QCM, des cas pratiques ou mises en situation…
A la fin de la formation :
- Auto-positionnement des apprenants afin de mesurer l’acquisition des compétences.
- Evaluation par le formateur des compétences acquises par les apprenants.
- Questionnaire de satisfaction à chaud afin de recueillir la satisfaction des apprenants à l’issue de la formation.
- Questionnaire de satisfaction à froid afin d’évaluer les apports ancrés de la formation et leurs mises en application au quotidien.
Nous consulter.
Nos formations peuvent être adaptées à certaines conditions de handicap. Nous contacter pour toute information et demande spécifique.
 À distance
Présentiel
Certification
35h
Formation ISO 27002 Lead Manager + Certification
À partir de 4 190€
Financement possible
 À distance
Présentiel
Certification
14h
Formation ISO 27002 Foundation + Certification
À partir de 2 080€
Financement possible
 À distance
Présentiel
Certification
14h
Formation ISO 22301 Foundation Business Continuity Management System + Certification
À partir de 2 080€
Financement possible